Soluciones de seguridad que ofrece Stormshield
Stormshield Network Security (SNS)
Agrupa su gama de firewalls, que descienden de la compañía Netasq fundada en Francia en 1998, por lo que tienen una trayectoria de desarrollo muy amplia. Es importante reseñar la evolución que ha tenido su consola de gestión: desde las versiones software de sus diferentes módulos, hasta la integración de todos ellos en un mismo panel web. Esta interfaz destaca por su sencillez de uso y podemos ver una demo accediendo a la siguiente url: https://demo.stormshield.eu.
Los equipos que desarrolla la marca a día de hoy son: Unified Threat Management (UTM), Next Generation Firewall (NGFW) y Firewalls Industriales, diseñados para diferentes entornos y necesidades. Están disponibles tanto en versión física como virtual; y ambos proporcionan las mismas funcionalidades y niveles de protección. Cabe señalar que todos estos dispositivos se integran creando un entorno colaborativo junto a las soluciones Endpoint y Data Security que analizaremos más adelante. Gracias a esto, se dispone de una gestión centralizada y se consigue una visibilidad más completa.
Atendiendo a su definición, un UTM es un sólo dispositivo que centraliza varias acciones de protección (filtrado, análisis IDS/IPS, antivirus, antispam, VPN, etc) y un NGFW, está constituido por diferentes módulos para cada servicio (que se pueden añadir con sus correspondientes licencias), y que, además, se enfoca en extender la protección a nivel de las aplicaciones; es decir, basándose en la capa 7 del modelo OSI.
Sin embargo, en los últimos años se han ido diluyendo las diferencias entre UTM y NGFW. En la actualidad, son herramientas muy parecidas en cuanto a las funcionalidades que integran y en la práctica, se trata de una terminología más bien enfocada al marketing, que a aspectos puramente técnicos. En muchos casos, se habla simplemente de Firewall Enterprise.
De todas formas, si queremos diferenciar ambas soluciones, podemos decir que un UTM es más apropiado para redes de empresas pequeñas y medianas, y un NGFW para grandes corporaciones: con gran cantidad de conexiones, y donde se precisa escalabilidad y crecimiento constante. Lo más importante a la hora de dimensionar el modelo adecuado, es determinar el rendimiento necesario, no sólo en el momento actual, sino también contando con las perspectivas de crecimiento y necesidades a futuro.
Para ello, la marca dispone de soluciones modulares y escalables, que permiten evolucionar y adaptarse rápidamente. Con el fin de cubrir diferentes entornos y exigencias, desde Stormshield han considerado los siguientes aspectos:
Tamaño de la organización.
Acceso remoto seguro.
Sistemas con alta disponibilidad para infraestructuras críticas.
Necesidad de alto rendimiento en entornos complejos.
Seguridad unificada: una única solución para la protección y segmentación de la red.
Protección de redes inalámbricas.
Almacenamiento de registros local para cumplir con los requisitos reglamentarios.
Escalabilidad futura en cuanto a rendimiento, modularidad y evolución.
Entornos de funcionamiento empresarial e industrial.
Protocolos de comunicación industrial y PLC (controladores lógicos programables).
Soluciones para arquitecturas descentralizadas.
La continuidad de los servicios en todas las situaciones.
Adaptación a las necesidades de las redes de próxima generación.
Stormshield cuenta actualmente con trece tipos de firewalls, englobando desde appliances pequeños y máquinas virtuales, hasta modelos de gran envergadura y altísimo rendimiento. Esto posibilita llevar a cabo cualquier tipo de proyecto de seguridad y satisfacer diferentes presupuestos. Por tanto, se pueden instalar grandes equipos en las infraestructuras y entornos más exigentes, y a su vez, dar solución para las sedes remotas más pequeñas, pudiendo ser todo esto gestionado de forma unificada.
Al final de este artículo, se realizará un recorrido por algunas de las funcionalidades más relevantes, sobre la capacidad de protección y monitorización de estos firewalls.
Para cada situación, se debe realizar un estudio para determinar qué dispositivo y solución es la más idónea, y la marca dispone de personal especializado para ofrecer este asesoramiento. Resulta interesante destacar, que cuando buscamos en internet información sobre firewalls, solemos encontrar datos relacionados con su utilización en ámbitos empresariales, pero poco o nada se habla de los entornos y sistemas industriales, y de la necesidad de emplear equipos de seguridad pensados para ello.
Stormshield cuenta con dos firewalls especialmente preparados para estos entornos: los equipos SNi20 y SNi40. Más recientemente la marca sacó el modelo SNxr1200, diseñado para escenarios especialmente críticos, como misiones espaciales y de aviación.
En cualquier ciudad tenemos equipos que controlan el suministro de energía eléctrica, sistemas de iluminación, cámaras de CCTV, sensores de temperatura y de condiciones atmosféricas, etc. Al final, todos estos componentes se comunican dentro de una red cerrada, englobada dentro de un entorno industrial. En este caso, cobra una gran importancia emplear dispositivos especializados. Los Firewall SNi20 y SNi40 protegen la transmisión de datos y establecen un túnel seguro entre estos dispositivos y los centros de control y monitorización.
Estos equipos están preparados para estar a la intemperie y soportar un amplio rango de temperaturas, así como ambientes húmedos. Están diseñados para que no les pueda entrar polvo, disponen de protección electromagnética, etc. Sin embargo, dado que el tamaño de los datos que gestionan no es tan grande comparado con el de una red corporativa, precisan por ello de un menor procesamiento. Los dispositivos conectados a estos firewalls envían muy pocos bytes de información, pues emplean aplicaciones que se comunican dentro de un protocolo industrial que consiste en la lectura y escritura de un registro.
Por lo tanto, este tipo de firewalls son perfectos para estos entornos donde no simplemente se trata de gestionar datos, sino que además hay un proceso que ocurre en el mundo físico y que tiene una gran repercusión. Estamos hablando de cadenas de producción, mecanismos de apertura o cierre de compuertas de presas en centrales hidroeléctricas, paneles luminosos que dirigen el tráfico en autovías, semáforos, aparatos de ventilación en túneles, detección y actuación sobre incendios, etc.
Stormshield Data Security (SDS)
Cuando una empresa u organismo trabaja con documentación y datos sensibles, es de vital importancia emplear una solución de cifrado que proteja convenientemente toda esta información; y más si aparte de ser enviada a nivel interno, tiene que ser también intercambiada con otras corporaciones y organismos externos. Para ello, la marca dispone del software de protección de datos Stormshield Data Security.
 En el momento en que los datos se mueven de un lugar a otro, existe la posibilidad de que sean interceptados, alterados o incluso eliminados. De ahí la importancia de garantizar una protección de la integridad y la confidencialidad mediante cifrado.
Así mismo, los datos de carácter personal deberían ir siempre cifrados cuando se transmiten a través de cualquier medio público (correo electrónico, por ejemplo), pero muchas empresas manejan esta información sin demasiado control. En muchos casos, se almacenan en nubes de terceros sin tomar apenas precauciones, e incluso muchos archivos viajan de un sitio a otro en llaves USB o discos duros externos, sin ningún tipo de cifrado previo ni comprobaciones de seguridad. La protección de los datos es un derecho que no se debería pasar nunca por alto.
Stormshield lanzó hace un tiempo la solución de cifrado SDS for Google Workspace, diseñada con el fin de proteger los datos sensibles que se manejan y almacenan en esta suite, mantener la experiencia del usuario, y todo ello sin desplegar ningún agente.
Google Workspace es un paquete de soluciones que permiten el trabajo colaborativo en tiempo real, con el fin de lograr que la empresa sea lo más operativa posible, permitiendo la deslocalización de los empleados. Dentro de la suite de aplicaciones que incluye, las más conocidas son: Drive, Gmail, Docs, Sheets, Meet, Slides, etc.
Stormshield Data Security for Google Workspace posibilita la administración de datos confidenciales en la infraestructura de la nube de Google, aumentando significativamente el nivel de protección de los mismos. Se trata de proporcionar una protección adicional, con el fin de complementar el cifrado del lado del cliente de Google Workspace.
Con esta alianza, Stormshield se convirtió en partner oficial de Google, ofreciendo una solución transparente y totalmente integrada dentro de sus herramientas. Los datos se cifran y descifran de manera automática en el navegador, no precisándose de acciones adicionales por parte del usuario. Se trata de mantener en todo momento la misma experiencia de uso sencilla del entorno de Google, lo cual aumenta significativamente la aceptación de esta solución para proteger los datos.
Tan importante es salvaguardar los datos confidenciales, como la protección de las claves utilizadas para cifrar y descifrar esa información. Por esta razón, Stormshield Data Security for Google Workspace mantiene un exhaustivo control de las claves de cifrado, de manera que las empresas tengan el control total de sus datos confidenciales. Los servidores de Google nunca ven los datos sin cifrar ni la clave que se ha empleado para descifrarlos.
Protección de datos en local
SDS permite también la protección de los datos almacenados localmente en puestos de trabajo, así como en servidores y nubes privadas.
Toda organización dispone de documentos de gestión, económicos, contractuales, acuerdos, etc., que supone información sensible y crítica, que es almacenada y compartida con los socios y colaboradores. Por tanto, mantenerla cifrada y protegida asegura la continuidad de la empresa.
Con SDS, la información confidencial es cifrada directamente en los puestos de trabajo y servidores, antes de ser automáticamente accesible para usuarios autorizados, eliminando la necesidad de intervención adicional por parte del usuario.
Stormshield Endpoint Security (SES)
Esta es una solución que se instala en puestos de trabajo, muy enfocada para funcionar como herramienta anti-APT. Los ataques de APT (Advanced Persistent Threat), son en muchos casos extremadamente complejos y elaborados de manera minuciosa, con el fin de substraer información en entornos críticos. También se conocen como ataques de nueva generación, y cada vez son más sofisticados a la hora de escapar de los sistemas de protección.
Actualmente la marca cuenta con el agente Stormshield Endpoint Security Evolution (SES Evolution), cuya principal característica, es que es capaz de reaccionar de manera automática al escenario que se presente. Es decir, se adapta constantemente ante una situación cambiante tomando medidas inmediatas que permitan realizar la protección.
 Este agente es una solución avanzada, que puede complementar perfectamente el trabajo de un antivirus, pudiéndose instalar de manera conjunta. Al fin y al cabo, la misión de un antivirus clásico es realizar un escaneo, con el fin de localizar, bloquear y eliminar malware. Para ello y siguiendo el método tradicional, los antivirus disponen de bases de datos con firmas para reconocer el código malicioso, pero la tecnología con la que cuentan no está preparada para proteger de ciertos ataques más sofisticados.
Dentro de los casos más típicos y peligrosos, está el de la descarga y apertura de un archivo que lleva incorporado un malware, pero que el usuario final piensa que proviene de un lugar legítimo. Se trata sobre todo de archivos PDF, Word, Excel, scripts, ejecutables y archivos comprimidos, y en el momento de abrirlos, se requiere que el contenido sea activado por parte del usuario, con el fin de poder tener acceso a todo lo que contiene el fichero.
En situaciones de ese tipo, el agente Stormshield Endpoint Security Evolution genera una alerta para avisar al usuario de que por un lado ha habido un intento de ataque, y por otro, para indicarle que dicho ataque ha sido contrarrestado. Con ello, el puesto de trabajo del usuario no se vería afectado por el malware.
Con el propósito de realizar una mejora continua en la detección de aquellos ataques que emplean técnicas muy avanzadas, SES Evolution dispone de la capacidad de llevar a cabo un análisis pormenorizado de los incidentes ocurridos, con el fin de poder obtener a posteriori conclusiones acerca de cada circunstancia. Desde la consola de la herramienta, podremos ver qué incidentes se han detectado, y consultar los logs de los mismos para poder analizar paso a paso cada incidente.
Este software nos permite diferenciar dos tipos de registros: los eventos y los incidentes.
Los eventos son los sucesos generados por las estaciones de trabajo, y los incidentes corresponden directamente a los ataques. Desde la propia consola, es posible realizar un diagnóstico y análisis de las acciones ocurridas antes de un ataque, con el fin de poder localizar el origen. Partiendo del aviso o alerta que se haya generado, nos permitirá determinar de qué tipo de acción maliciosa se trata y poder entender la amenaza. Todo ello se consigue, gracias a que la herramienta es capaz de construir un contexto al inspeccionar y registrar continuamente la actividad del puesto de trabajo.
Desde el panel de SES Evolution, es posible ver en modo gráfico la secuencia del ataque, y nos proporciona información muy valiosa sobre la sucesión de los procesos que han desencadenado la aparición de la alerta. De esa manera, podremos averiguar cómo está constituido el malware, de donde procede, si es o no conocido. Así mismo, es posible determinar los procesos origen en la ejecución del código malicioso, como pueden ser la aplicación, la creación del archivo y desde donde se realizó su descarga.
Con todas esas funcionalidades, un administrador con cierta experiencia en seguridad, puede crear una reconstrucción de todo el proceso del ataque, descubriendo desde donde viene el enlace con el archivo infectado, y que acciones fue capaz de llevar a cabo el malware antes de su bloqueo por parte de la herramienta.
El agente cuenta con una capacidad muy detallada, para poder controlar todo lo que está ocurriendo en el puesto del usuario a nivel de procesos y comportamiento del equipo: qué procesos se han ejecutado, a qué ficheros se ha accedido, accesos al registro, a la memoria, etc. Esta solución dispone además de un exhaustivo control de los dispositivos que se conectan al equipo (control de USB`s, ratón, etc) y control de WIFI`s.
La solución Stormshield Endpoint Security se ofrece tanto On-Premise, como en modo de Software como Servicio (SaaS) o a través de un servicio gestionado por un Proveedor de Servicio de Seguridad Gestionado (MSSP) avalado y certificado por Stormshield.
Una vez instalado, el software estaría corriendo pudiendo proteger tanto ordenadores como servidores de la empresa de ataques avanzados y ataques dirigidos, funcionando de manera complementaria a como lo hace un antivirus.
Una cuestión de concienciación, conocimiento y formación
En muchas empresas e incluso en algunos organismos oficiales, ocurre habitualmente que el personal informático no cuenta con sólidos conocimientos en ciberseguridad, y/o los managers y personal directivo no están especialmente concienciados con esta materia. Como resultado de ello, no se tienen en cuenta los riesgos derivados de no contar con elementos adicionales de seguridad y protección, para afrontar amenazas avanzadas y el surgimiento de nuevas versiones de ransomware.
Un apartado fundamental, es el de disponer de copias de seguridad actualizadas de toda la información que maneja cualquier empresa, así como de sus sistemas operativos y máquinas virtuales, pues a día de hoy las posibilidades de que ocurra un incidente se seguridad son significativamente altas. La realización de backups diarios, permitiría recuperar la actividad ante cualquier percance o ataque que cifrara los datos de la corporación.
Hay que destacar también la relevancia de reforzar la Seguridad Perimetral. Las empresas y organizaciones deberían estar concienciadas acerca de la gran importancia de contar con un segundo dispositivo alternativo de seguridad, con el fin de no tenerlo todo centralizado en un solo firewall. De hecho, esto supone una de las medidas más recomendadas en infraestructuras y entornos sensibles, donde es de suma importancia emplear una doble barrera de cortafuegos.
El coste que supone montar un doble sistema de protección perimetral, es el principal escollo que impide que muchas empresas se planteen hacerlo. En función del tipo y tamaño que tengan las compañías y del entorno en el que trabajen, no siempre están obligadas a seguir las recomendaciones de seguridad marcadas por lo organismos competentes, y salvo que estén muy concienciadas, no afrontarán esta tarea.
Ejemplos del grado de especialización y protección de los firewalls de Stormshield
Vamos a ver a continuación ejemplos del entorno de funcionamiento y de la facilidad de configuración de los firewalls de Stormshield, con el fin de mostrar la capacidad de protección y monitorización y lo intuitivo que es el uso de estos equipos.
Para ello, emplearemos una OVA de evaluación con una licencia que tiene todas las funcionalidades de los firewalls de la marca, y que se utiliza normalmente en los cursos que imparte Stormshield.
Una vez importada la máquina virtual desde el paquete OVA, la arrancamos, y al acceder en modo web veremos que hay dos entornos: MONITORING y CONFIGURATION. Examinemos ciertas funciones interesantes que podemos encontrarnos en cada caso:
MONITORING
Dentro del entorno MONITORING, tenemos en el lado izquierdo tres pestañas (AUDIT LOGS, REPORTS y MONITORING). Si pinchamos en cada una de ellas, podemos ver de manera rápida e intuitiva, que agrupan una amplia gama de opciones sin tener que perdernos en menús complicados. Veamos algunos ejemplos:
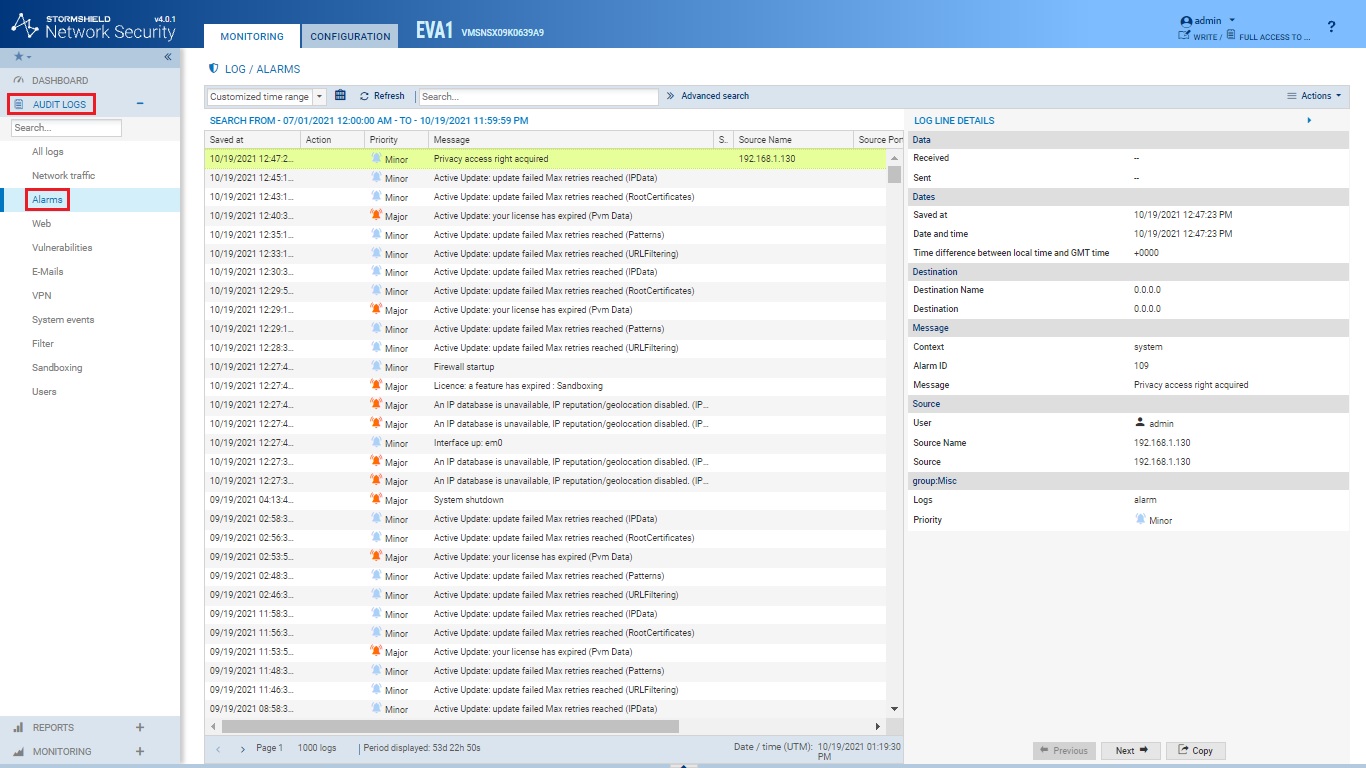
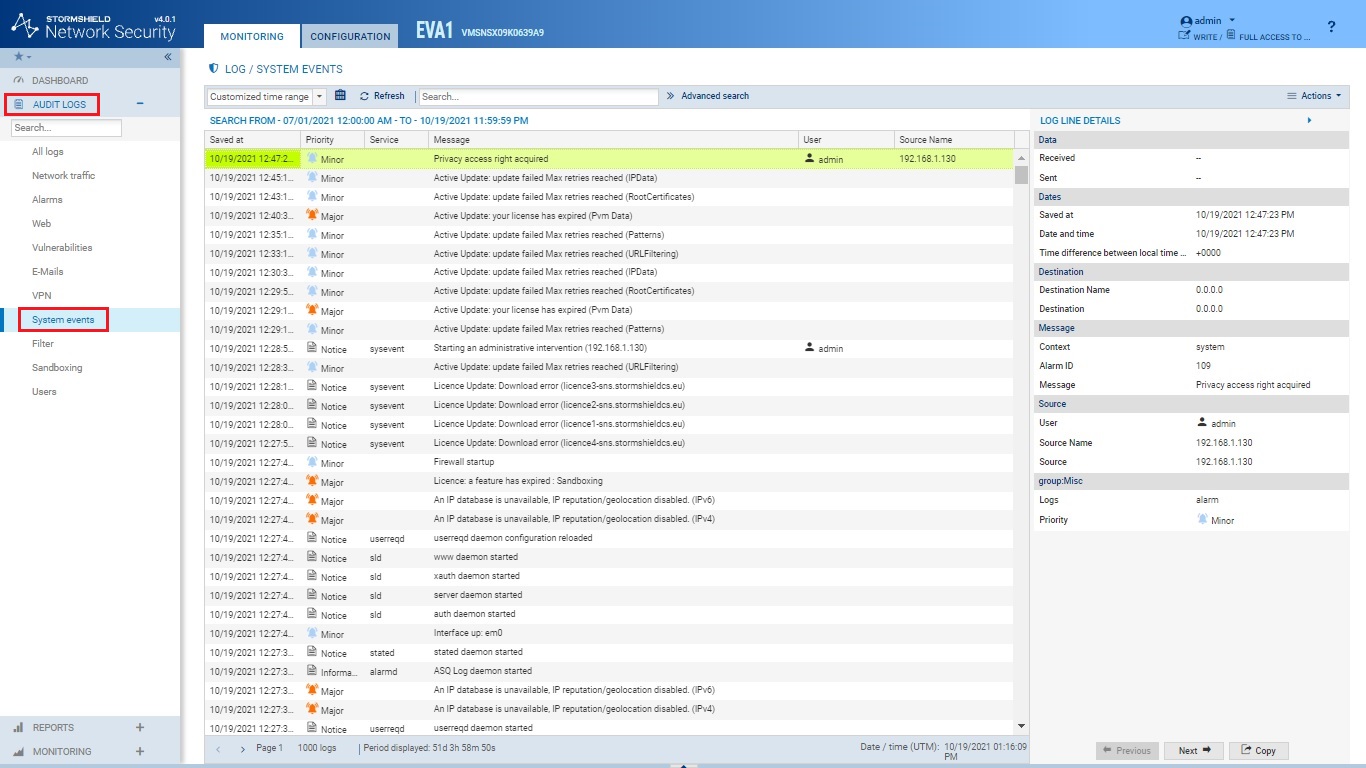
Ejemplo 1) Encontrar información útil y relevante sobre Alarmas y Eventos del Sistema es fácilmente accesible con tan solo pinchar en la pestaña AUDIT LOGS y elegir las opciones en cuestión:
Opción Alarms:
Opción System events:
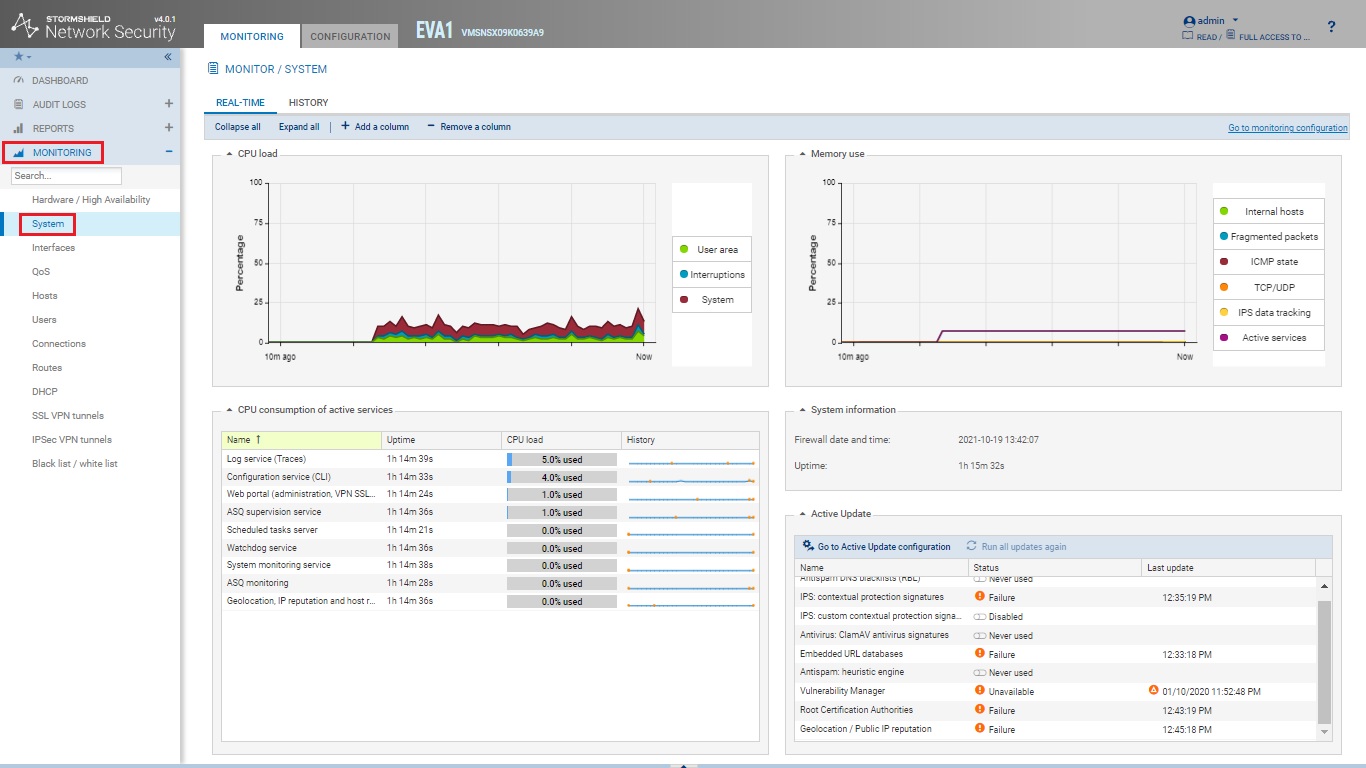
Ejemplo 2) Tener acceso al estado e información del sistema, interfaces, hosts, usuarios, túneles VPN SSL, túneles VPN IPsec, etc, se puede hacer de manera sencilla e intuitiva desde la pestaña MONITORING. A modo de ejemplo veamos lo que nos mostraría dentro de esa pestaña la opción System.
CONFIGURATION
Dentro del entorno de CONFIGURATION, al lado izquierdo encontramos ocho pestañas (SYSTEM, NETWORK, OBJECTS, USERS, SECURITY POLICY, APPLICATION PROTECTION, VPN y NOTIFICATIONS). Si desplegamos las opciones con las que cuenta cada una de ellas, podemos apreciar el potencial que tienen los firewalls de Stormshield, y los exhaustivos niveles de protección que se pueden lograr con ellos.
A continuación, se mostrarán algunos ejemplos de funciones de configuración que son relevantes.
Ejemplo 1) Comenzaremos viendo lo sencillo que es aplicar políticas de seguridad y la cantidad de opciones que tenemos a nuestra disposición. Para ello, elegimos la pestaña SECURITY POLICY y seleccionamos la opción Filter – NAT, con el fin de aplicar las reglas de Firewall que nos puedan interesar.
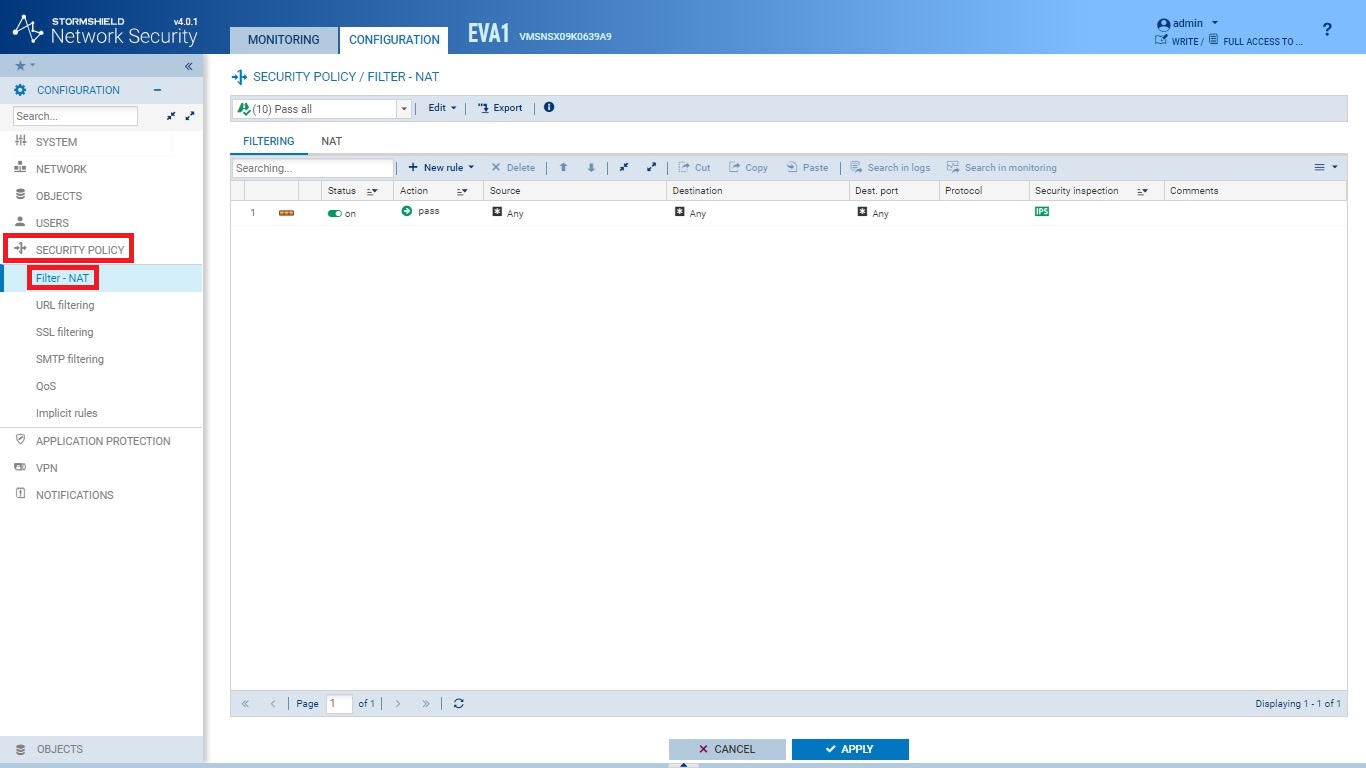
Por defecto, aparece una regla que está permitiendo todo (Action: pass, Source: Any, Destination: Any, Dest. port: Any). Se trata de una regla dentro de la categoría Simple rule. Si queremos ver el tipo de reglas que podemos configurar pinchamos en:
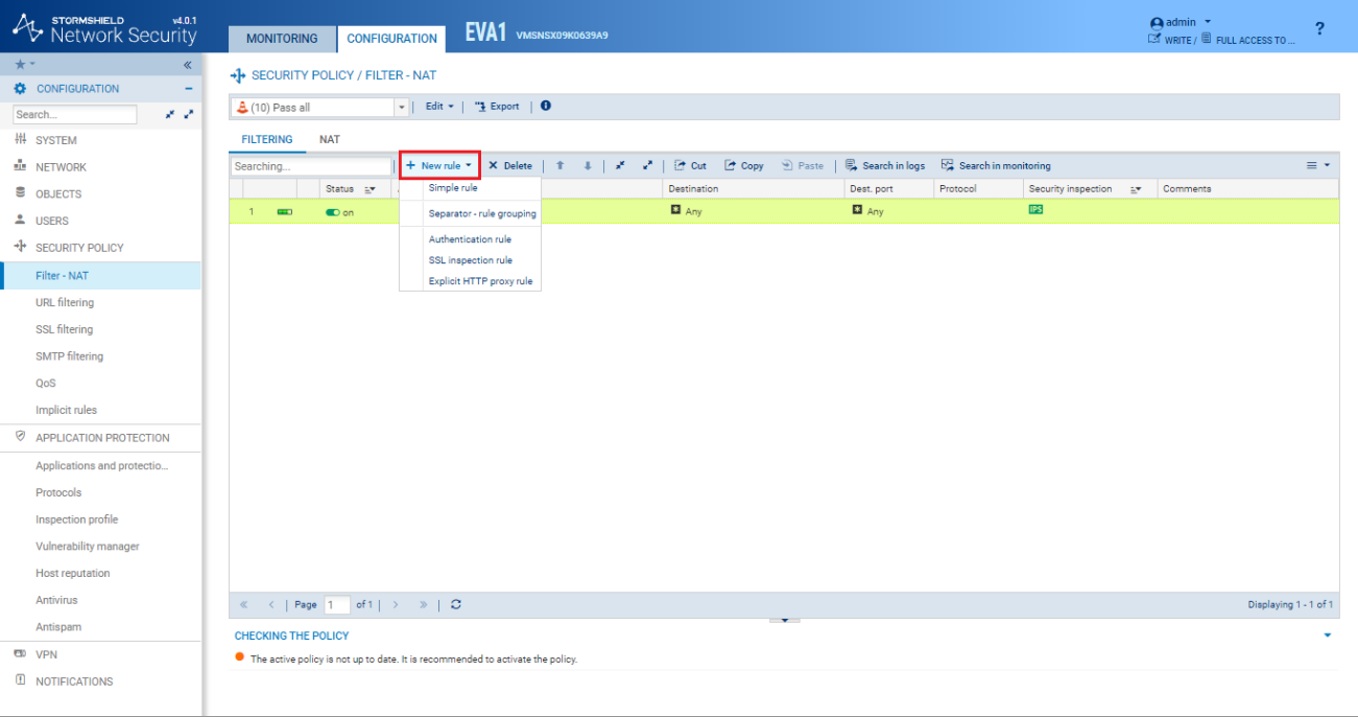
Así por ejemplo, una Authentication Rule nos permite redirigir a los usuarios no autenticados al portal cautivo.
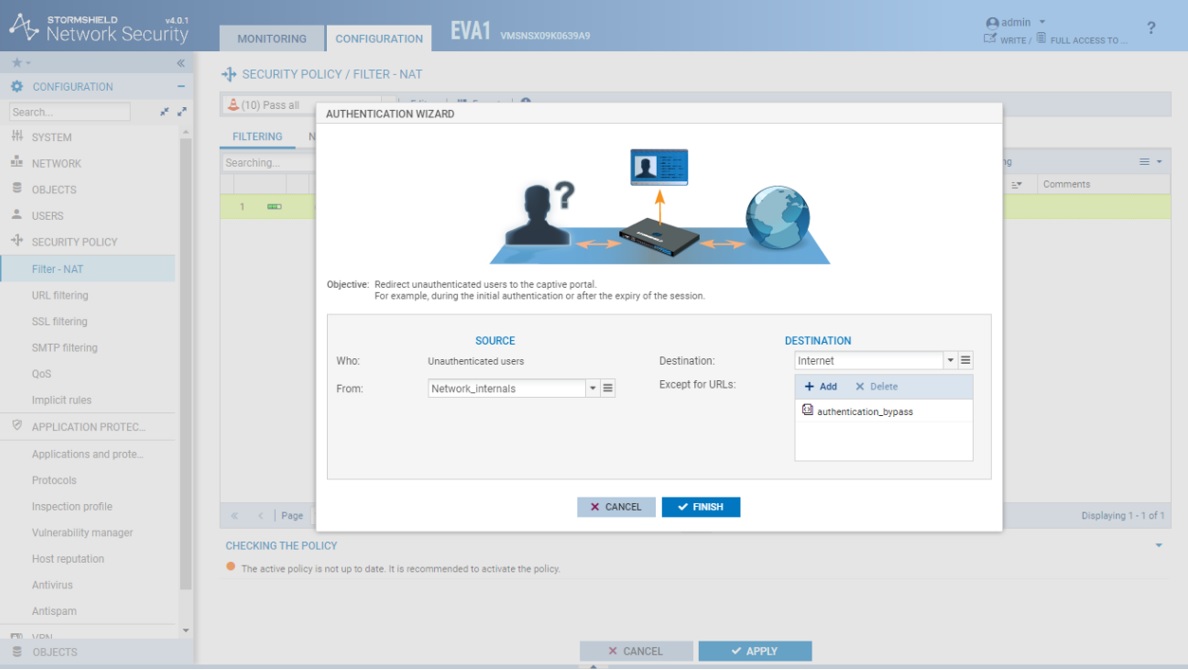
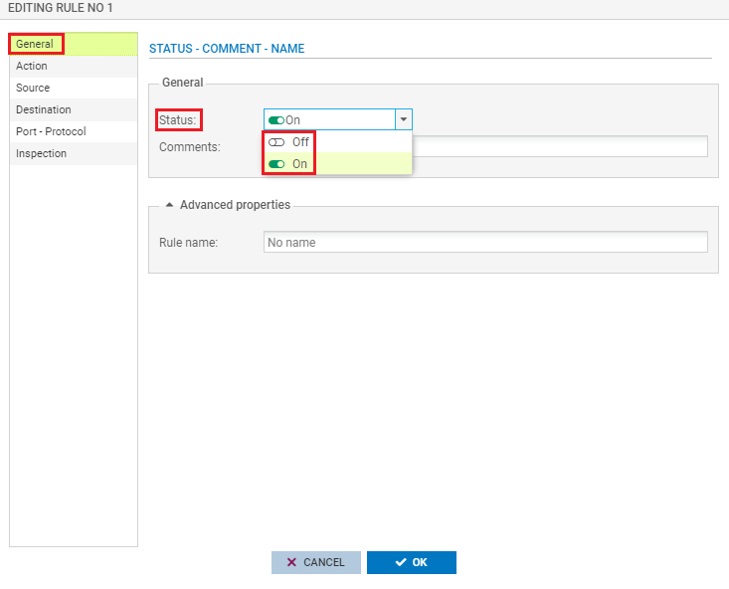
Volviendo a la categoría Simple Rule, como se mostró antes, por defecto aparece una regla que está permitiendo todo (Action: pass, Source: Any, Destination: Any, Dest. port: Any). Damos doble clic sobre la misma para editarla, y veamos algunas de las opciones que podemos configurar en cualquier regla de esta categoría.
El status de la regla: apagada o encendida:
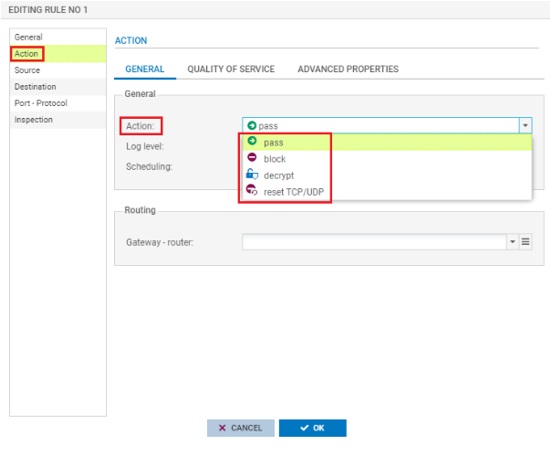
La opción Action nos permite varias alternativas: pass, block, decrypt, reset TCP/UDP
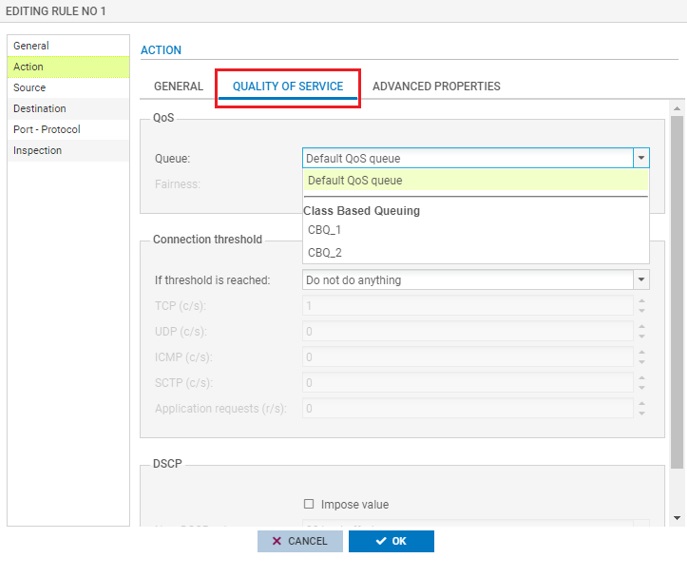
A destacar que dentro de la propia regla se puede asignar Calidad de Servicio.
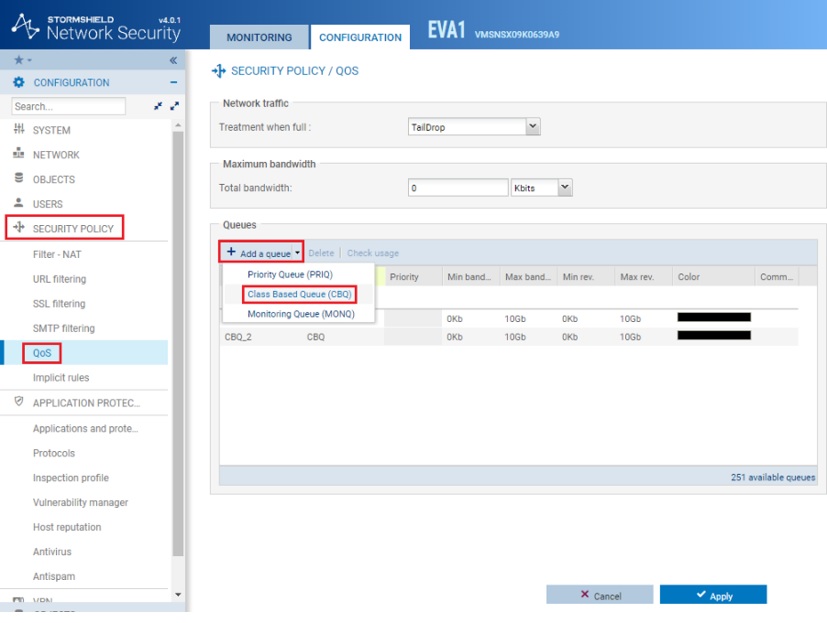
El tipo de Class Based Queuing se configuraría previamente desde el menú:
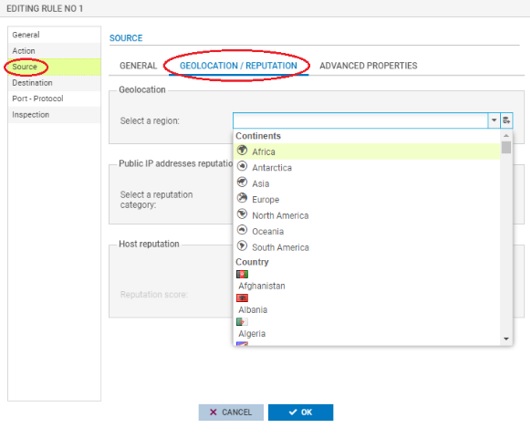
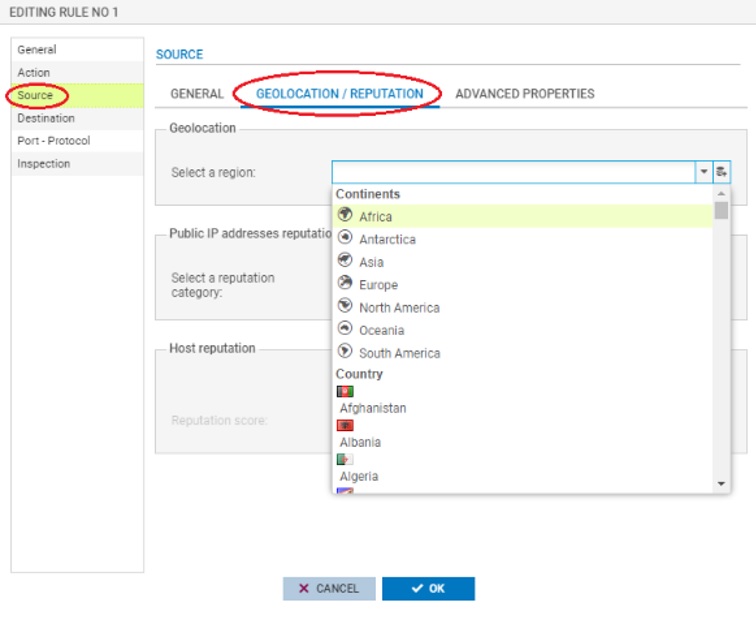
Tanto en la opción Source como Destination, podremos indicar Geolocalización y asignar reputación.
Opción Source:
Opción Destination:
En Inspection nos encontramos con unas opciones muy interesantes, y es el hecho de que podemos configurar que el nivel de inspección sea tipo IPS, IDS o como un FW normal:
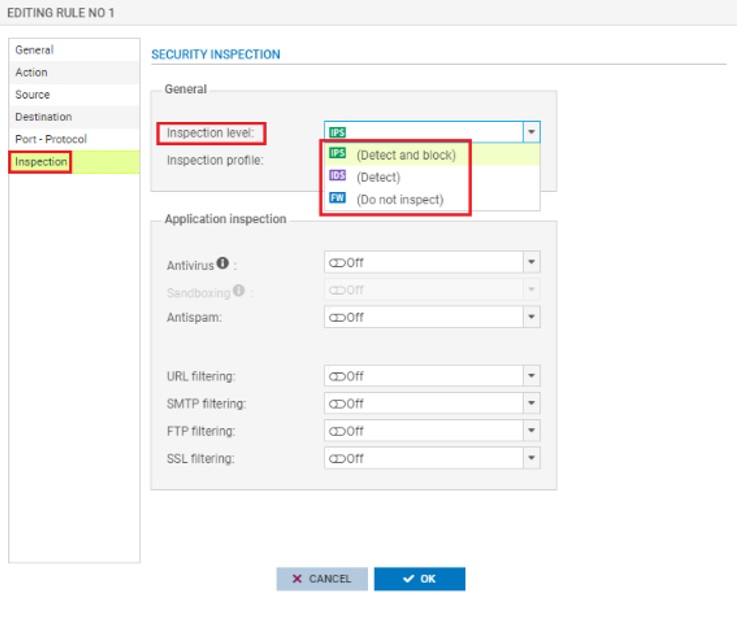
Si se utiliza Inspection level de tipo IPS, implica que si detecta una amenaza la va a bloquear de manera proactiva. Más abajo se explica exhaustivamente cómo funciona esta opción.
Así mismo, tenemos la opción de activar el antivirus que incluye Stormshield:
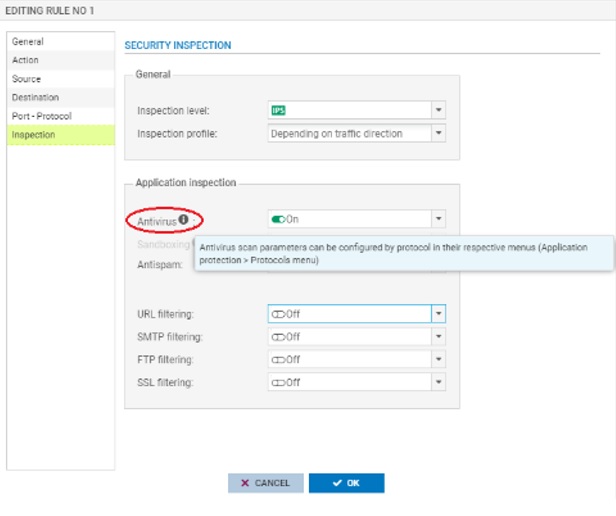
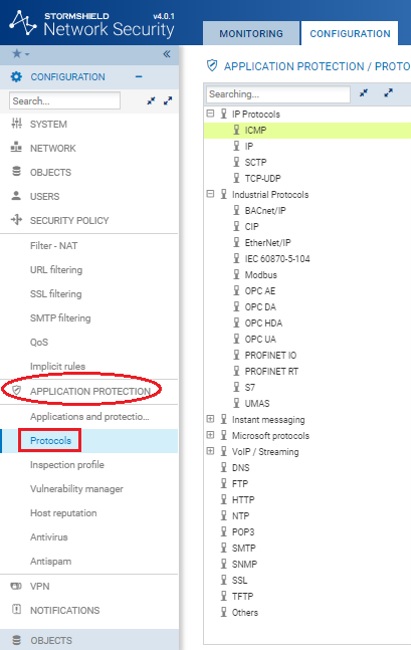
De hecho, los parámetros de escaneo del antivirus se pueden configurar por protocolo en el siguiente menú:
En URL filtering se pueden elegir de entre diez perfiles diferentes:
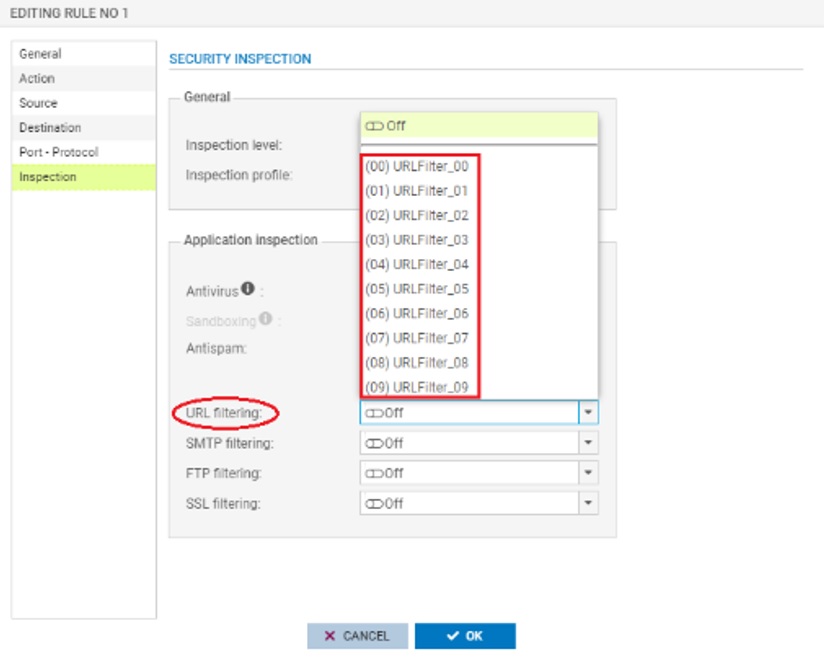
Y esos perfiles se configurarían desde el siguiente menú:
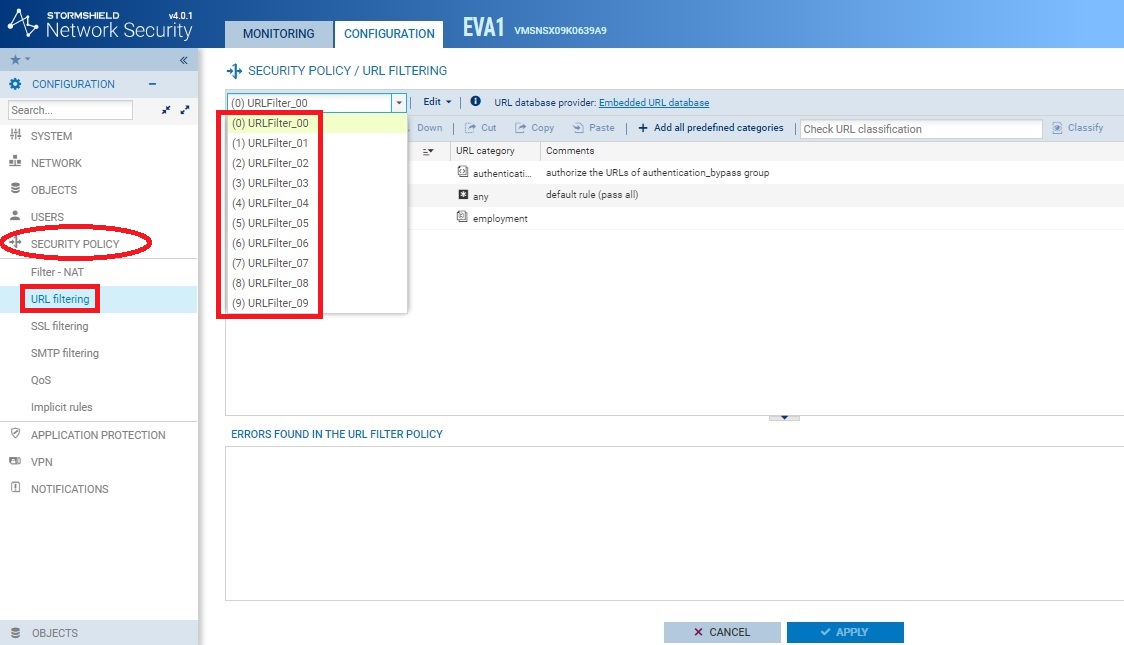
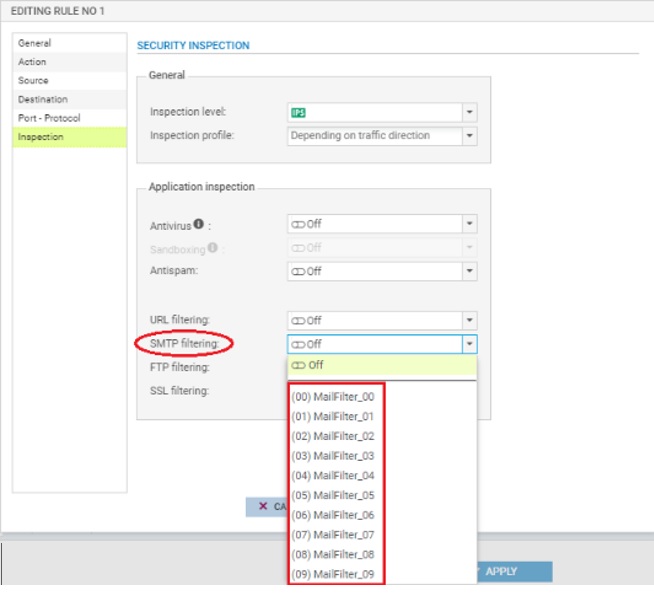
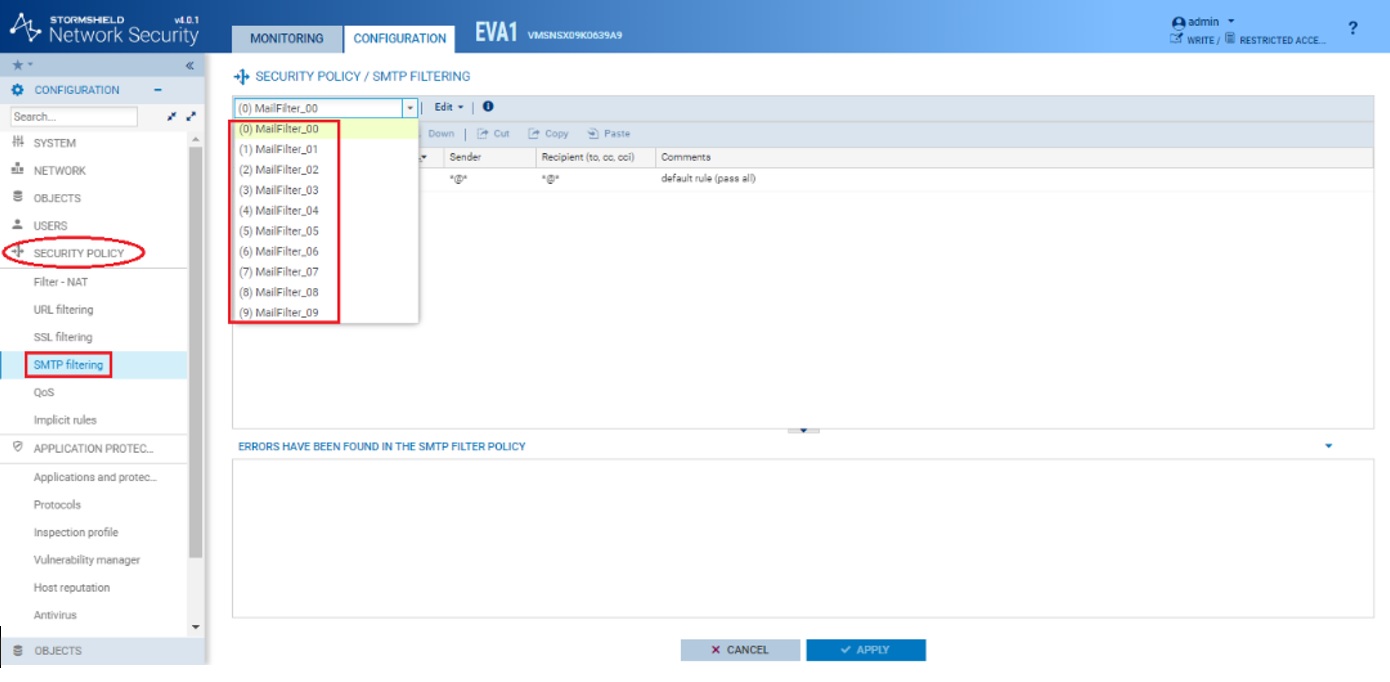
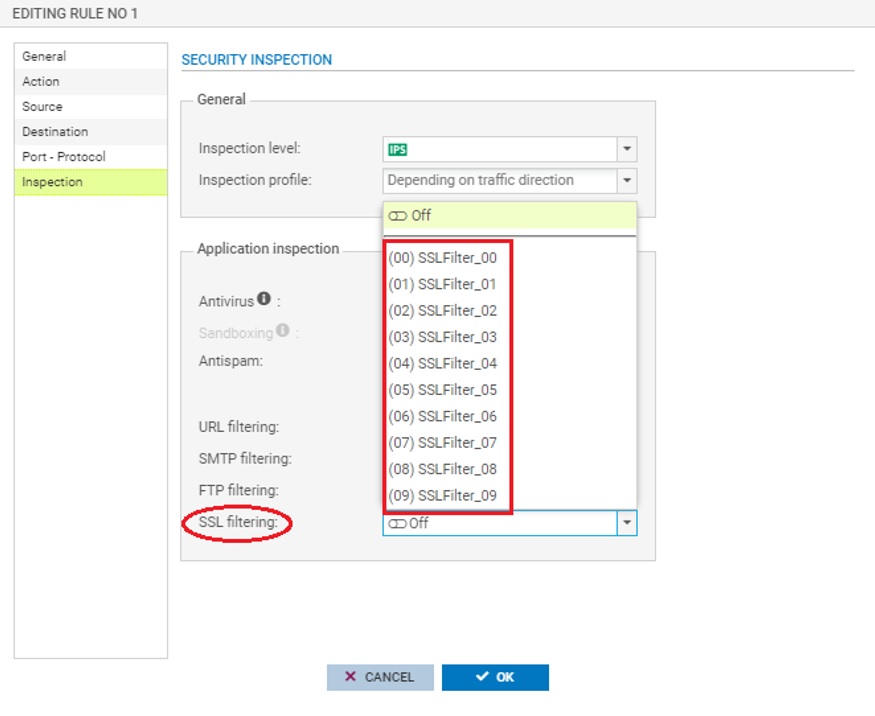
SMTP Filtering y SSL Filtering también disponen de su configuración particular a elegir de entre diez perfiles diferentes.
SMTP Filtering:
Esos perfiles se configurarían desde el siguiente menú:
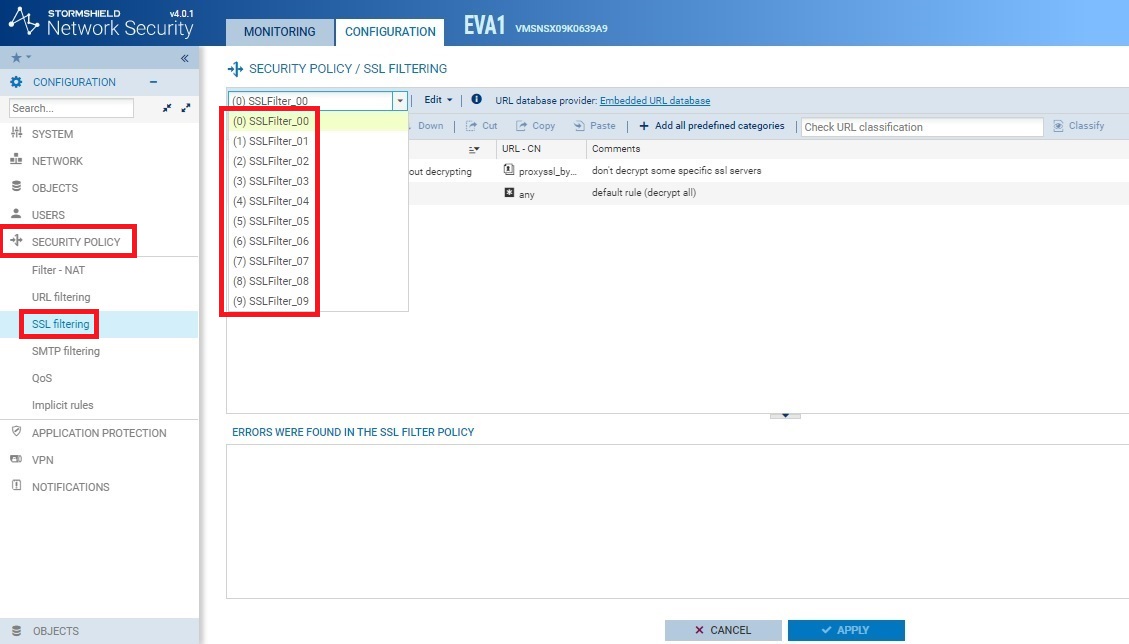
SSL Filtering:
Esos perfiles se configurarían desde el siguiente menú:
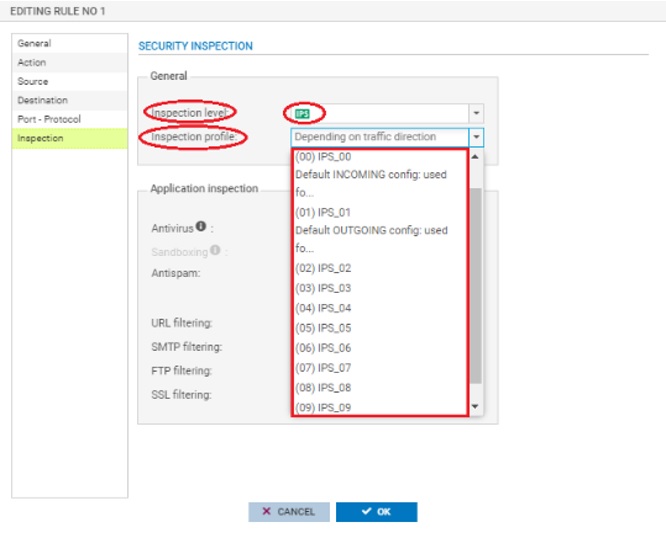
Explicación de la opción IPS (Intrusion Prevention System)
Es importante destacar que cuando optamos por utilizar Inspection Level de tipo IPS, tenemos la opción de utilizar diez perfiles diferentes, totalmente personalizables:
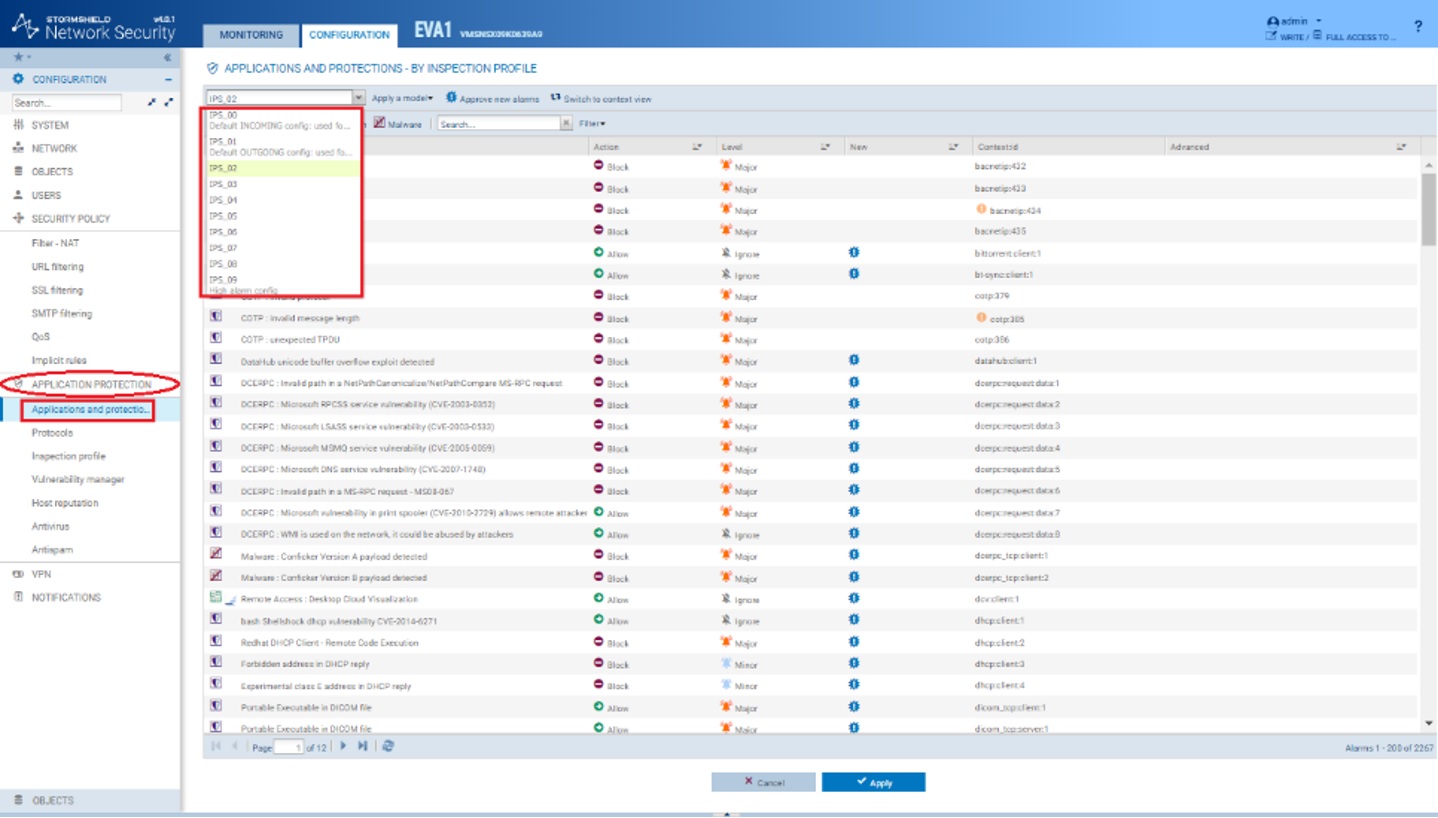
Estos perfiles de IPS se configuran desde la pestaña APPLICATION PROTECTION en el menú: Aplications and protections.
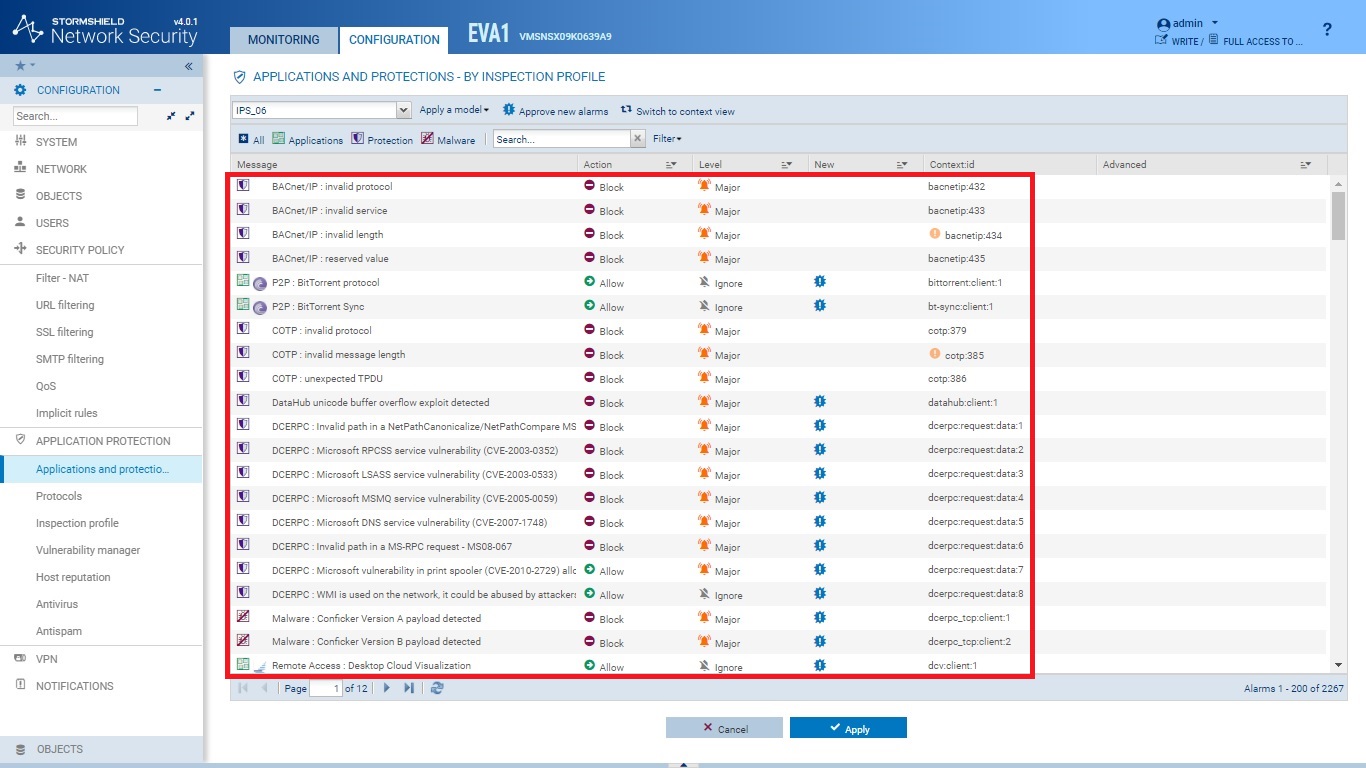
Como se puede observar dentro de Aplications and protections, existe una amplia variedad de aplicaciones, vulnerabilidades y malware que puede detectar este firewall.
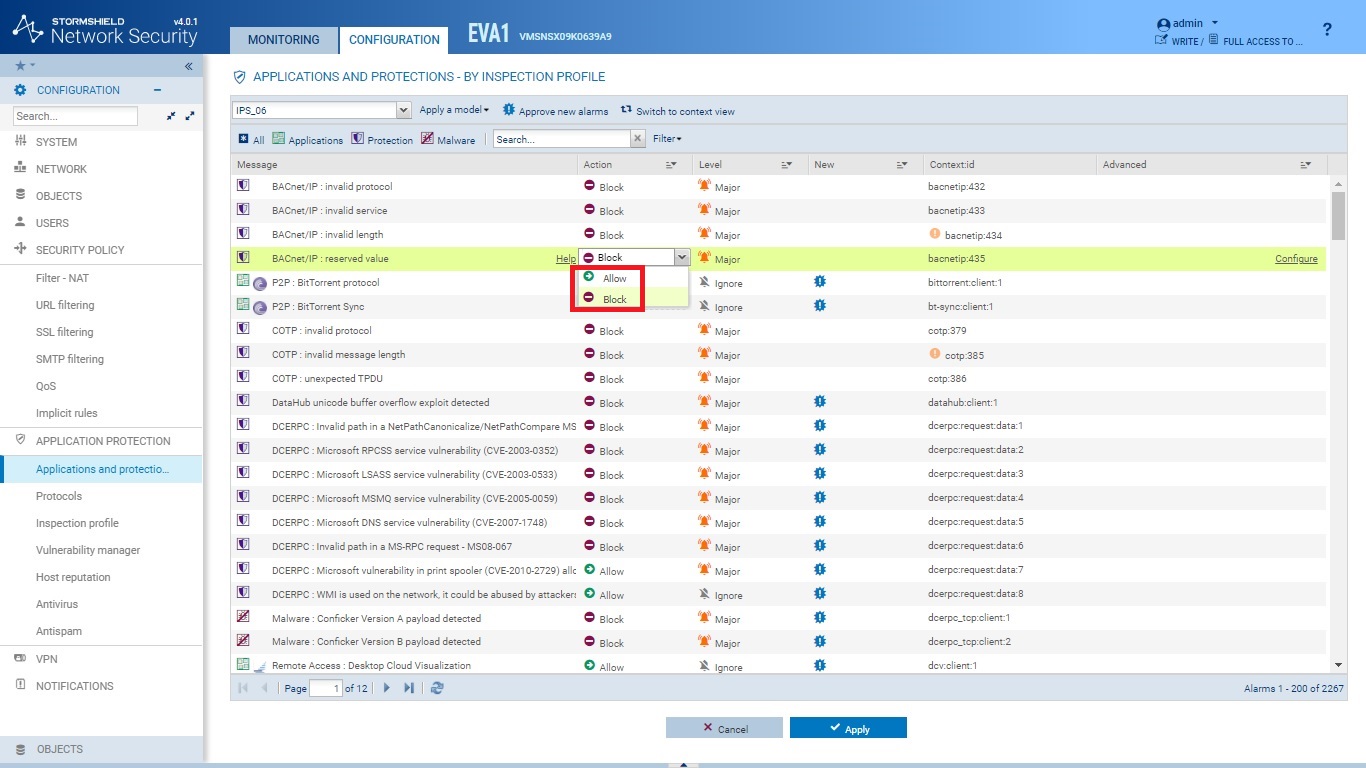
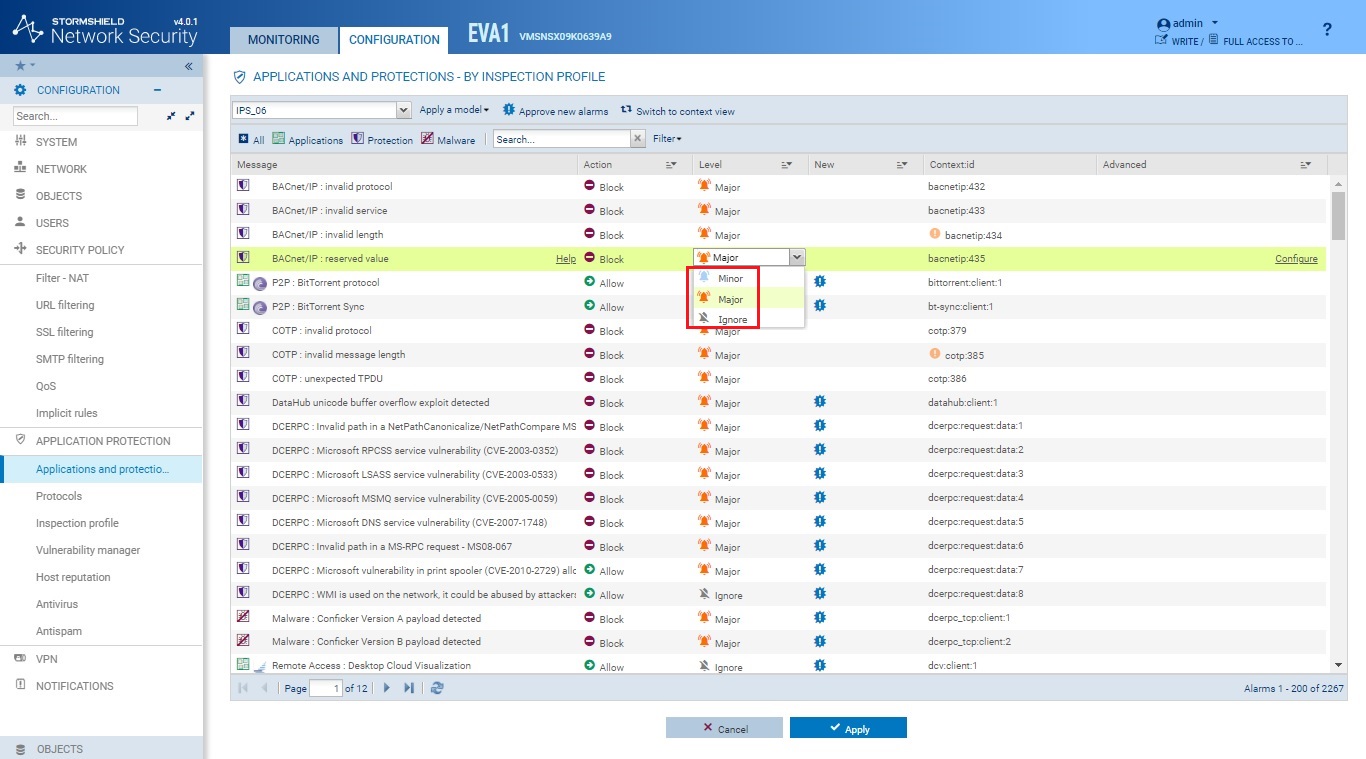
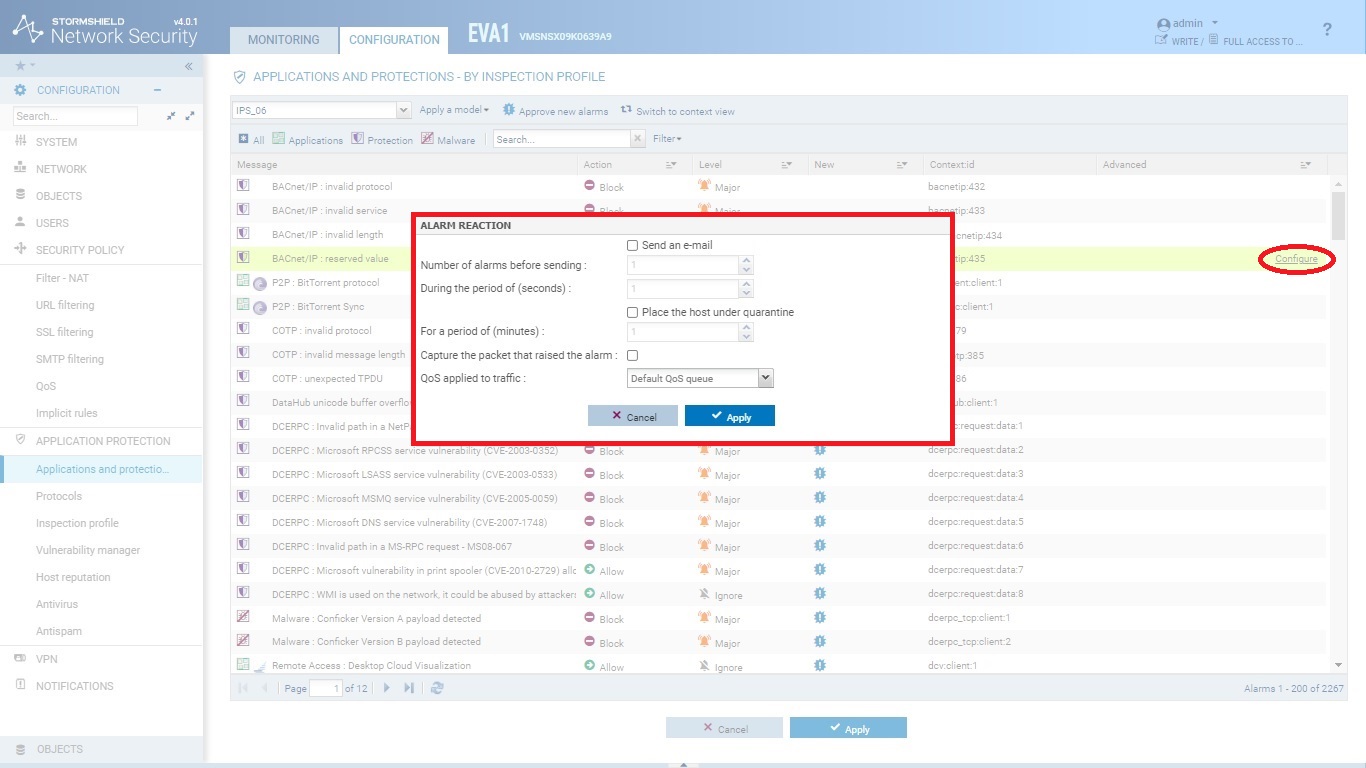
Sobre cada una de ellas, podemos actuar manualmente para permitirla o bloquearla, asignarle un Level: Major, Minor o Ignore, configurar una reacción concreta para la alarma, etc., como se muestra a continuación:
Opción de Permitir/Bloquear:
Opciones de level: Major, Minor o Ignore:
Configuración de reacción concreta para la alarma:
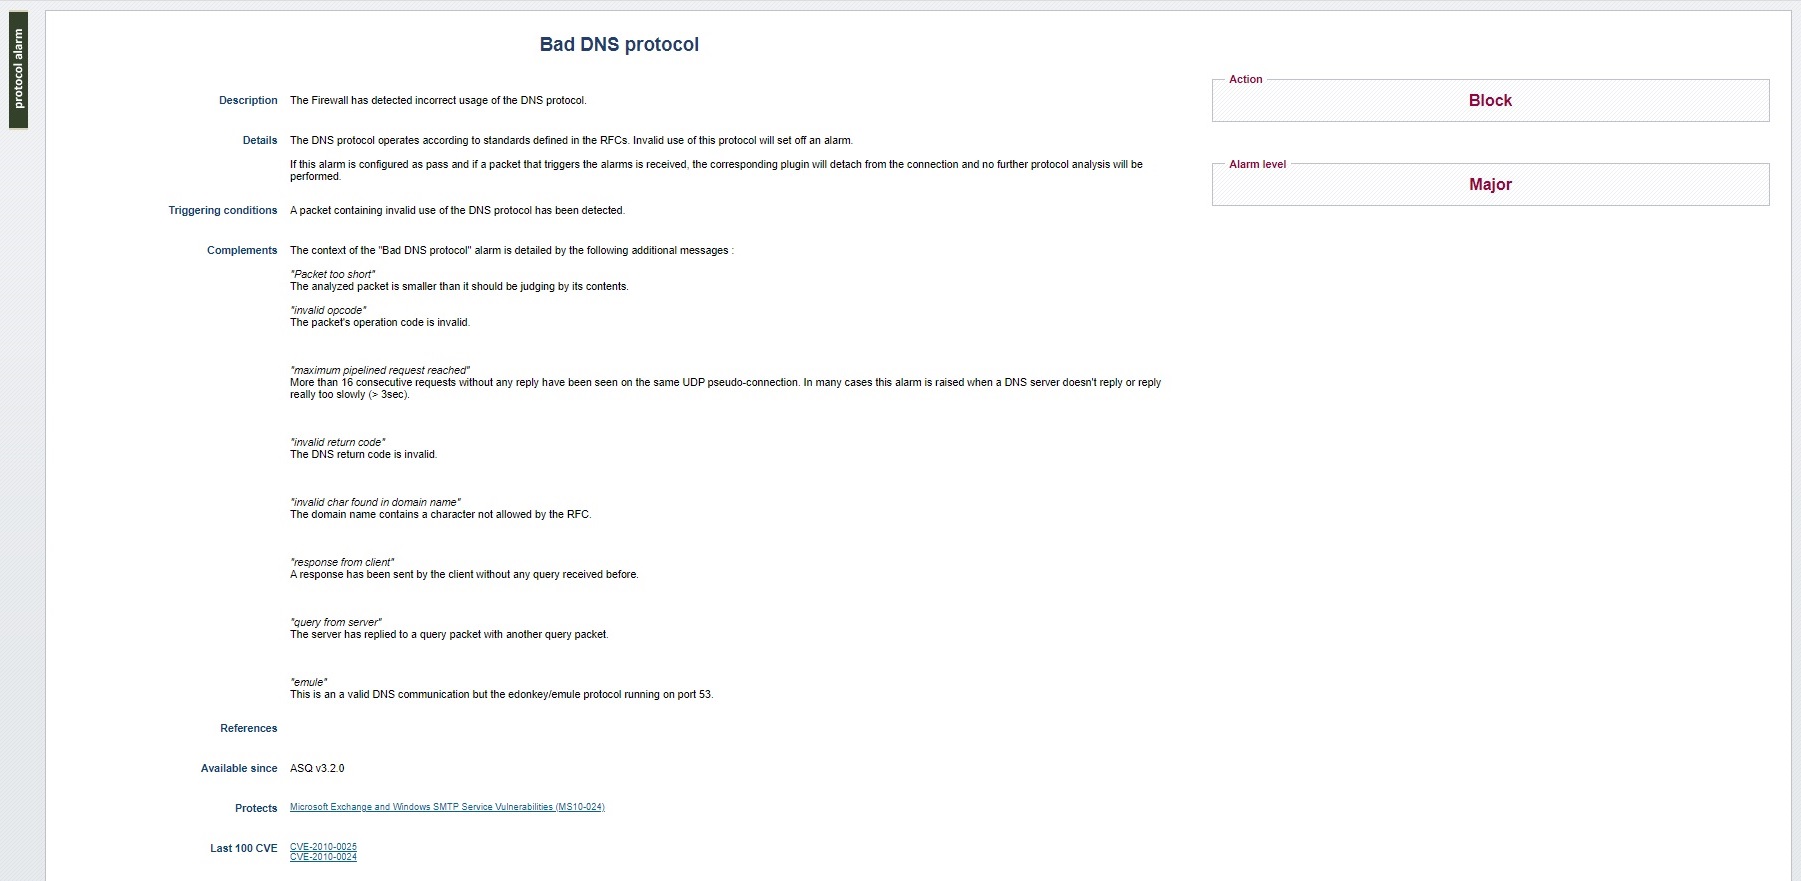
Algo que es relevante destacar, es el hecho de que podemos acceder a una opción de AYUDA para cada una de las aplicaciones, vulnerabilidades y malware, pudiendo tener en todo momento información muy detallada sobre ello, sin tener que acudir a fuentes externas. Lo vemos con un ejemplo: si nos ponemos encima del mensaje: Bad DNS protocol y hacemos clic en Help:
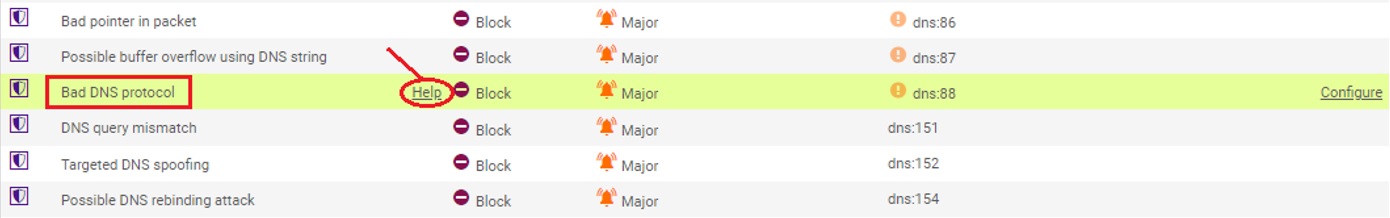
nos redirige al siguiente enlace:
https://securitykb.stormshield.eu/us/9dcb874e13a773ed.html
en donde se explica exhaustivamente que es Bad DNS protocol, a través de una descripción, detalles, condiciones de Triggering, CVE, etc.
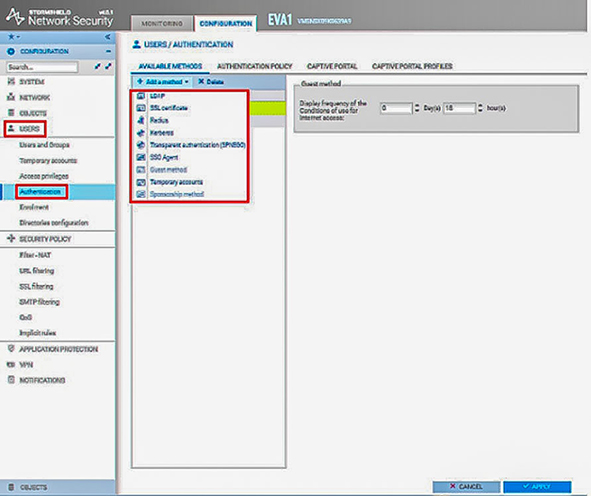
Ejemplo 2) Otro apartado que resulta interesante mencionar, es el de la autenticación de usuarios. Dentro de la pestaña USERS si pinchamos en la opción Authentication y desplegamos los métodos disponibles, vemos que tenemos una variedad muy amplia de los mismos: LDAP, autenticación por certificado SSL, Radius, Kerberos, SPNEGO, Single Sign on, etc.
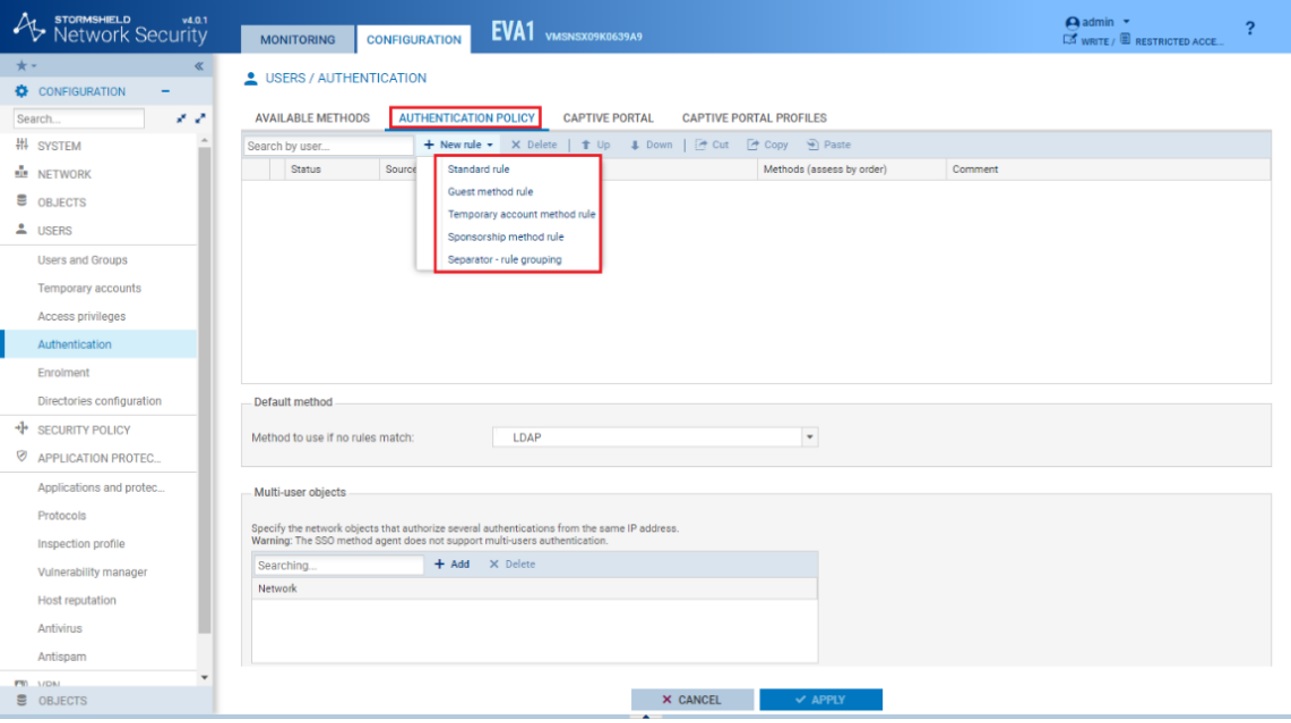
Y podemos además, establecer diferentes tipos de reglas dentro de la Política de autenticación:
Como hemos podido ver, los firewalls de Stormshield permiten un alto grado de parametrización, ajustes y monitorización, que suponen un amplio abanico de opciones para proteger a una corporación de amenazas y ataques avanzados. Todo dependerá de las necesidades de cada entorno y situación, pudiéndose configurar de una manera muy intuitiva.
Footer
